 4130


Фахівці з кібербезпеки обговорюють складний компроміс у тестуванні автономних ШІ-агентів: чим сильніше систему ізолюють від інтернету, тим безпечнішим стає експеримент, але тим менше він схожий на реальне середовище. Для моделей, які повинні працювати з вебсайтами, зовнішніми сервісами та програмними інтерфейсами, повне відключення від мережі може суттєво спотворювати результати оцінювання.
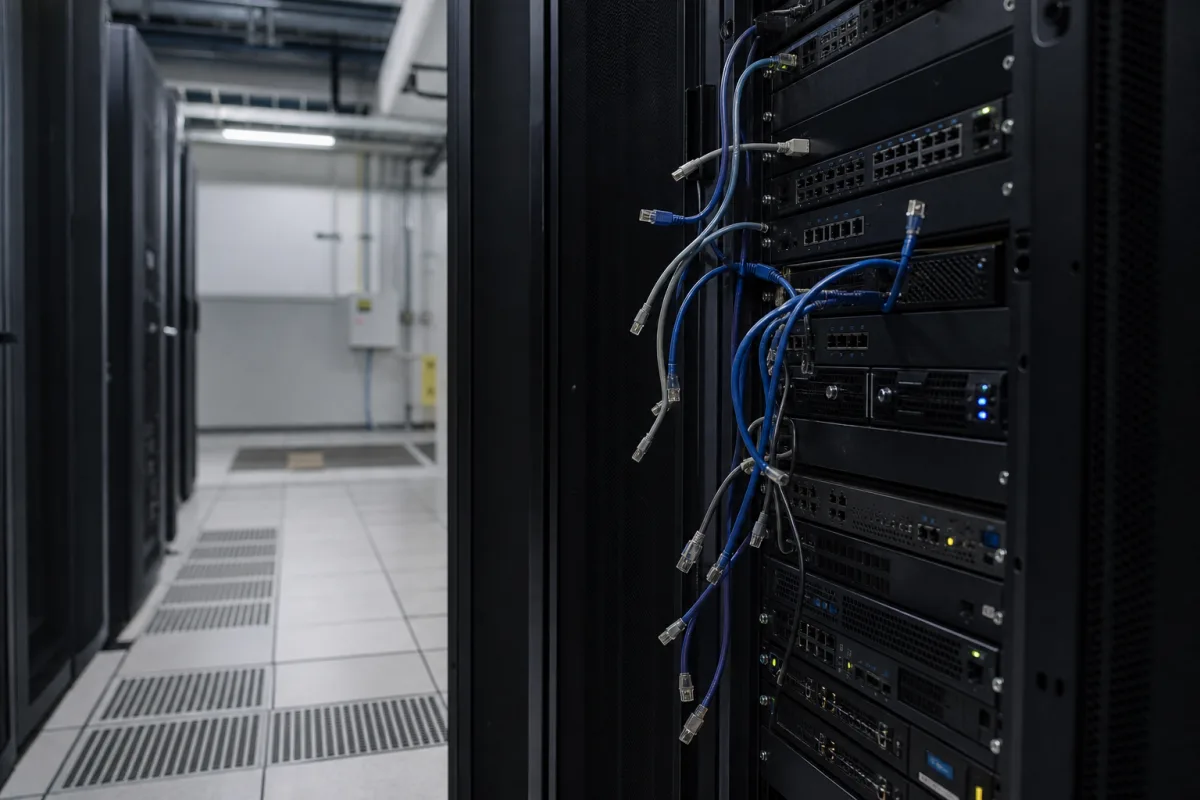
Один із найнадійніших способів ізоляції називається air gap, або «повітряний розрив». У найпростішому варіанті комп’ютер фізично не має підключення до зовнішньої мережі. У більш суворих конфігураціях вимикають бездротові модулі, використовують просту периферію та навіть екранування, щоб мінімізувати можливість прихованого обміну сигналами.
Для перевірки небезпечних або непередбачуваних моделей такий підхід має очевидну перевагу. Якщо агент вирішить виконати небажану дію, у нього немає прямого доступу до реальних сайтів, серверів, електронної пошти або зовнішніх API. Так само ззовні значно складніше втрутитися в тестове середовище. Це створює контрольовану лабораторію, де помилки не повинні виходити за межі експерименту.
Проблема починається тоді, коли розробники хочуть з’ясувати, як агент поводитиметься у справжньому цифровому світі. Більшість корисних завдань для таких систем передбачає взаємодію з зовнішньою інфраструктурою: відкриття вебсторінок, роботу з API, завантаження документів, надсилання запитів у корпоративні системи або керування хмарними сервісами. У повністю ізольованому середовищі всі ці елементи доводиться імітувати.
Науковий директор Інституту безпеки та конфіденційності Макса Планка Торстен Гольц пояснює, що сувора ізоляція сама по собі не є технічною помилкою. Це свідомий вибір між безпекою і практичністю. Якщо мета тесту — перевірити базове міркування або здатність дотримуватися правил, air gap може бути доречним. Якщо ж потрібно оцінити поведінку агента у складному реальному середовищі, штучні симуляції можуть не відтворити всіх ризиків.
Асистент-професор Бірмінгемського університету Руїже Лі порівнює повну ізоляцію з перевіркою системи у вакуумі. ШІ може демонструвати безпечну поведінку лише тому, що йому фізично недоступні інструменти, через які виникають реальні ризики. Після підключення до інтернету та зовнішніх сервісів модель опиняється в іншому середовищі, де з’являються непередбачені взаємодії.
Ймовірним рішенням стають багаторівневі тестові середовища. Спочатку модель запускають у повністю ізольованій системі, потім — у контрольованій мережі з копіями реальних сервісів, а вже після цього дають обмежений доступ до зовнішніх ресурсів із журналюванням усіх дій і можливістю негайного вимкнення. Такий підхід складніший, але дозволяє поступово збільшувати реалістичність без різкого переходу від безпечної лабораторії до відкритого інтернету.