 2828
Команда розробників сервісу у своєму офіційному зверненні пояснила причини недільного збою. Фахівці наголосили, що невідомі отримали несанкціонований доступ лише до панелі керування оператора, а не до самого клієнтського ПО на смартфонах.
Як зловмисники проникли до системи
Команда розробників детально описала, що саме сталося. Фахівці підкреслили, що злам стосувався саме панелі керування оператора, тоді як клієнтське програмне забезпечення на смартфонах залишилося недоторканим. Це важливо для користувачів, адже йдеться про внутрішній інструмент, а не про застосунок, який вони встановлюють на свої пристрої.
Унаслідок цього зламу шахраї розіслали тривожні сповіщення про вигадані хімічні та радіаційні загрози, уличні зіткнення, а також додали стороннє посилання на російськомовний телеграм-канал. Такі повідомлення могли викликати паніку серед людей, які їх отримали, адже вони подавали нібито небезпечні події як реальні.
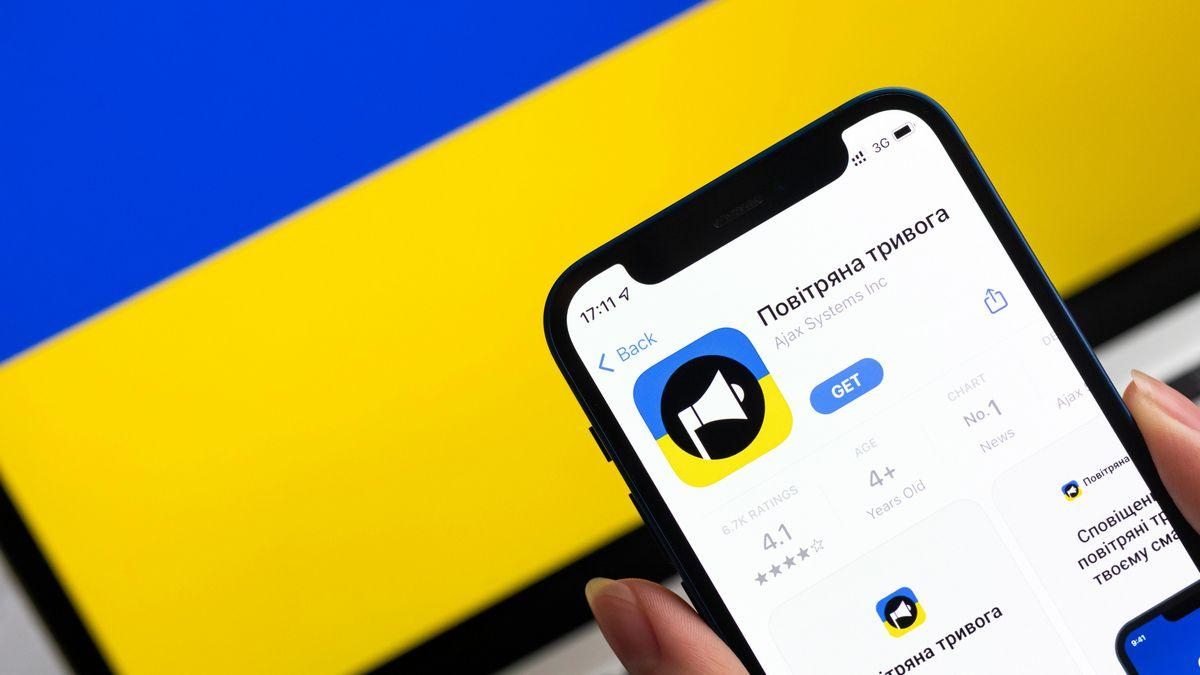
За словами розробників, платформа не просто транслює дані зі сторонніх баз. Вона є складною волонтерською екосистемою, яку створили компанії Ajax Systems і Stfalcon за підтримки Мінцифри. Система об’єднує інтерфейс чергового, мобільні застосунки, API та систему сирен, тож будь-яке втручання в один із її елементів може позначитися на роботі всього сервісу.
Одразу після виявлення атаки інженери разом із профільними міністерствами та спецслужбами відключили сервери й панель оператора. Роботу ключових сервісів і розсилку push-сповіщень вдалося відновити протягом двох годин.
Чи існує загроза витоку даних користувачів
Розробники окремо спростували чутки про викрадення особистої інформації користувачів. У мережі з’являлися повідомлення, що хакери могли отримати дані про місцезнаходження кожного смартфона, на якому встановлено застосунок. Водночас застосунок технічно не збирає, не зберігає та не передає персональні дані, а також не має доступу до конфіденційних функцій смартфона.
Повідомлення про вірусні файли чи скомпрометовані акаунти розробники назвали цілеспрямованою маніпуляцією. Її мета, за їхніми словами, полягає в тому, щоб змусити громадян видалити застосунок. Тож перед тим, як повторно встановлювати чи видаляти утиліту, варто спиратися на офіційну інформацію, а не на неперевірені повідомлення.
Зараз інженери проводять ретельний аудит безпеки та налаштовують відображення цілей на карті загроз. Ці роботи мають на меті перевірити стан системи після атаки та переконатися, що сервіс працює коректно.
Тим, хто поспішно видалив утиліту, рекомендують установити її заново з офіційних магазинів App Store або Google Play.
Джерело: 24tv.ua