 2910
Російськомовні хакери провели першу в історії кібератаку, під час якої штучний інтелект самостійно знаходив вразливості в програмному забезпеченні та використовував їх для зламу комп’ютерних систем без безпосередньої участі людини. Про це повідомляється з посиланням на звіт підрозділу кіберрозвідки Google Threat Intelligence Group (GTIG), опублікований 16 листопада.
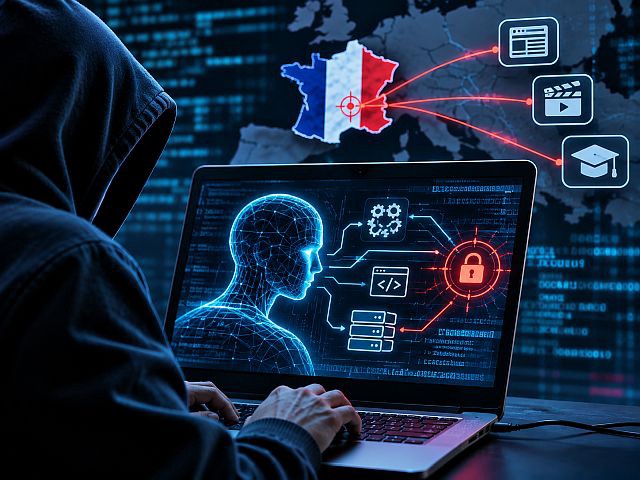
Система exploit_agent і принцип її роботи
Фахівці Google виявили доступний ззовні сервер зловмисників, на якому працювала система під назвою exploit_agent. Вона об’єднувала кілька ШІ-агентів, які використовують різні мовні моделі. Програма безперервно порівнювала вихідний код популярних застосунків до і після випуску оновлень безпеки, виявляла вразливості, які розробники вже усунули, створювала інструменти для їх експлуатації та автоматично запускала атаки.
На сервері дослідники знайшли викрадені дані, а також програми для подальшого проникнення у зламані системи, підбору паролів і встановлення шкідливих компонентів, що забезпечують віддалений доступ. Аналіз даних показав, що зловмисники виявляли особливий інтерес до французьких сайтів, пов’язаних із засобами масової інформації, індустрією розваг і освітою.
Чому дослідники вважають хакерів російськомовними
Підставою припускати, що хакери були російськомовними, стали коментарі та інструкції російською мовою в конфігураційних файлах системи. Водночас Google не встановила, чи належать зловмисники до якоїсь конкретної угруповання або держави.
Виявлена система свідчить про якісну зміну характеру кіберзагроз. Раніше штучний інтелект переважно допомагав хакерам писати шкідливий код, шукати цілі та прискорювати окремі етапи атак. Тепер з’явилася можливість автоматизувати весь процес виявлення та використання вразливостей.
Експерти Google попереджають, що такі інструменти суттєво скорочують час між публікацією оновлення безпеки та появою робочого експлойта. Це означає, що власники сайтів і комп’ютерних систем можуть не встигнути встановити виправлення до початку атак.
Водночас повністю автоматизовані атаки поки що мають недоліки: прагнучи до швидкості, ШІ-системи залишають численні цифрові сліди, які полегшують їх виявлення. Проте фахівці очікують подальшого вдосконалення таких технологій і поширення автономних інструментів злому.
Джерело: www.newsru.co.il