 2749
У Великій Британії кібератаки зачепили підприємства з переробки м’яса після інцидентів із системами охолодження в європейських супермаркетах. Національний центр кібербезпеки Великої Британії заявив, що співпрацює з постраждалими компаніями, а загальний вплив на країну наразі мінімальний.
Збої холодильних систем
Директор з операцій Національного центру кібербезпеки Пол Чичестер повідомив, що фахівці відстежують ситуацію та допомагають організаціям виявляти й закривати технологічні вразливості, які можуть використати зловмисники. Він зазначив, що атаки не були пов’язані зі штучним інтелектом. За його словами, зловмисники скористалися вразливостями, відомими тривалий час.
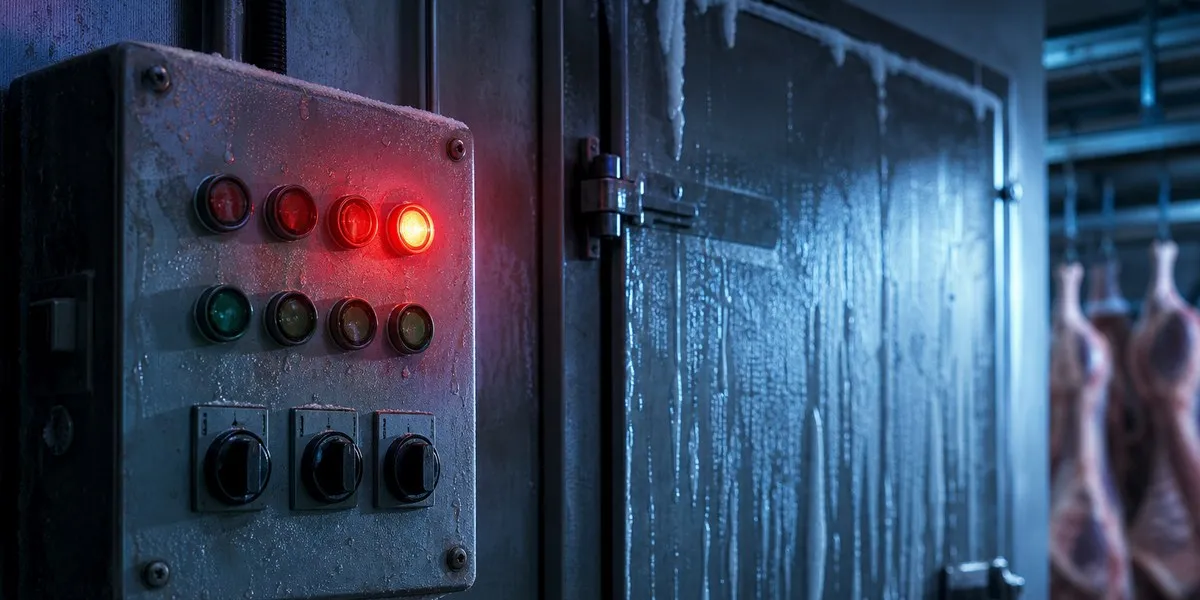
У понеділок ритейлери в Бельгії, Естонії, Ірландії, Фінляндії, Люксембурзі, Нідерландах і Швеції повідомили про проблеми з холодильним обладнанням. У деяких випадках температура в установках підвищувалася до 50°C. Подібні інциденти раніше сталися у Франції, де атаковані системи працювали на застарілих технологіях. Ці системи були підключені до інтернету з типовими заводськими паролями.
Жодна британська мережа продуктових магазинів безпосередньо не постраждала. Водночас Британська асоціація незалежних постачальників м’яса повідомила BBC, що інциденти торкнулися кількох її учасників. В одній компанії температура в холодильних установках сягнула 100°C, ще дві повідомили про розморожування обладнання. За даними асоціації, на той час установки були порожніми, тож продукцію не втратили.
Ознаки можливого зв’язку з російськими операціями
Дослідники кібербезпеки зафіксували спроби атак на тестові контролери холодильного обладнання Danfoss. Ці контролери спеціально розмістили в мережі як пастки для хакерів. Компанія Lupovis повідомила про 256 спроб атак із 91 різного джерела в період із 20 до 30 жовтня.
Гендиректор Lupovis Ксав’є Беллекенс заявив, що більшість спроб входу здійснювалися за оприлюдненими заводськими логінами й паролями. Він також вказав на збіг інфраструктури, використаної під час цього зондування, з інфраструктурою, яку компанія раніше пов’язувала зі шкідливими операціями, пов’язаними з Росією. Водночас він наголосив, що конкретну групу встановити поки не вдалося.
Джерело: ua.news