 2828
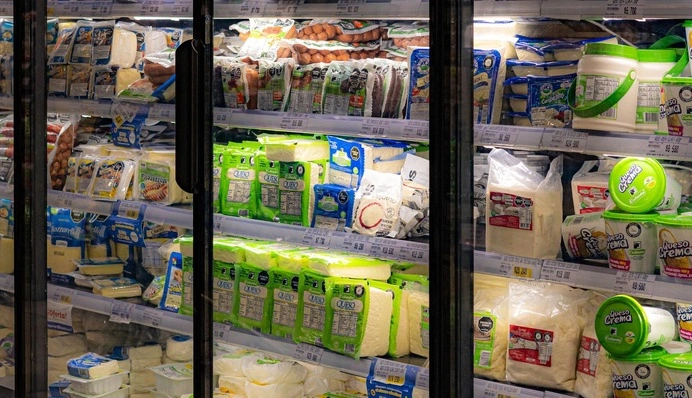
Дві великі кібератаки на європейські супермаркети, що сталися протягом кількох тижнів, показали вразливість критичної інфраструктури ЄС. Кіберексперти не виключають, що ці атаки можуть бути частиною гібридної війни Росії проти Європи. Йдеться не лише про окремі збої, а про втручання в роботу обладнання, від якого залежить зберігання харчових продуктів.
У яких країнах постраждали супермаркети
Нова хвиля атак відбулася 2 листопада 2026 року. За повідомленнями європейських медіа, проблеми з холодильним обладнанням виникли щонайменше у дев’яти країнах ЄС: у Бельгії, Люксембурзі, Швеції, Німеччині, Ірландії, Нідерландах, Естонії, Фінляндії та Румунії. Тобто уражені магазини розташовані в різних частинах Європейського союзу, а не лише в одній країні.
У деяких магазинах температура холодильників і морозильних камер дистанційно підвищувалася до 50 градусів за Цельсієм. Через це торговельним мережам довелося списувати продукти, які втратили придатність. Для торгівлі це означає прямі матеріальні втрати та необхідність перевіряти обладнання, яке раніше вважалося надійним.
Це вже друга масштабна хвиля подібних інцидентів за короткий період. У жовтні аналогічні кібератаки вразили сотні супермаркетів у Франції, а також торговельні об’єкти в інших країнах Європи. Таким чином, проблема не обмежується одним випадком і повторюється з інтервалом у кілька тижнів.
Чому підозрюють Росію
Кіберфахівці досліджують можливу причетність російських державних хакерських груп. Керівник компанії з кібербезпеки Lupovis Ксав’є Беллекенс заявив, що його дослідники виявили технічні ознаки, які можуть свідчити про операцію, пов’язану з Росією.
За його словами, зловмисники мали спеціалізовані знання промислових систем управління та технологій холодильного обладнання. Крім того, сервери, які використовували для атак на тестові системи компанії, раніше фігурували у зв’язку з російськими хакерськими угрупованнями. Саме ці деталі стали основою для припущень щодо можливого походження атак.
Водночас остаточних доказів причетності Москви наразі немає. Експерти наголошують, що за атаками можуть стояти як державні структури, так і окремі хакери. Тому на цьому етапі йдеться про версії, які ще потребують перевірки.
Нагадаємо, що під час кібератаки 1 листопада невідомі особи отримали несанкціонований доступ до інтерфейсу оператора системи «Повітряна тривога».
Джерело: apostrophe.ua