 2827
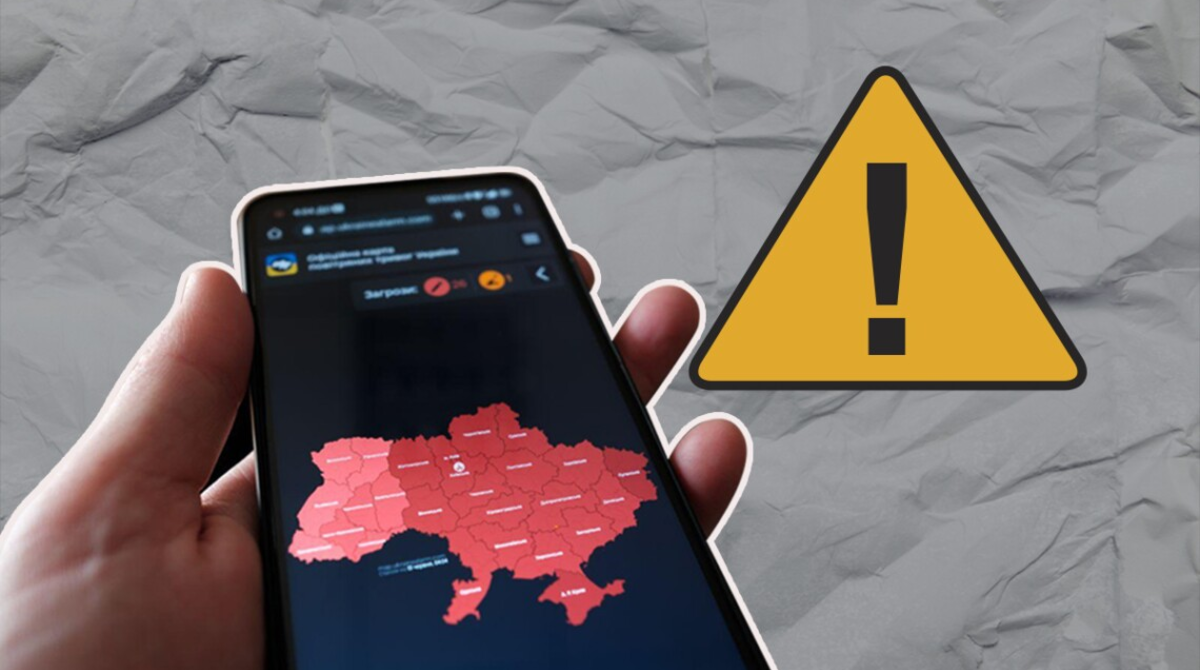
Фейкові повідомлення про ядерну та хімічну загрозу, а також вуличні бої в Києві, які 1 листопада отримували користувачі застосунку «Повітряна тривога», показали ризики використання неофіційних цифрових сервісів для інформування населення. Найбільша небезпека виникає тоді, коли зловмисники отримують доступ до офіційних каналів оповіщення або блокують передавання реальної інформації про загрозу. Тому експерт радить перевіряти тривожні повідомлення щонайменше у двох додаткових джерелах і користуватися офіційними каналами державних служб.
Про це в коментарі розповів експерт із кібербезпеки, фахівець з інформаційних технологій та захисту даних, CEO міжнародної консалтингової компанії з кібербезпеки 10Guards Віталій Якушев.
За його словами, ситуація зі зломом 1 листопада стосується втручання в роботу приватного застосунку, який не є офіційним державним джерелом оповіщення. Водночас в Україні існують альтернативні канали інформування, за які відповідають державні установи. Серед них він назвав ДСНС, Повітряні сили ЗСУ та офіційні міські застосунки.
Експерт пояснив, що цей випадок показує проблему приватних ініціатив: компанія самостійно створила застосунок, але не забезпечила його належного захисту. Причини злому наразі невідомі, проте результат очевидний: застосунок не вдалося захистити. Водночас, на його думку, сам факт злому приватного сервісу, навіть якщо ним масово користуються українці, не означає автоматичного порушення роботи всієї системи оповіщення. Значно серйозніші ризики виникають у разі атаки на офіційні джерела інформування.
Чим відрізняються наслідки злому приватних та офіційних систем оповіщення
Віталій Якушев наголошує, що важливо розрізняти державні системи оповіщення та приватні цифрові сервіси, які передають інформацію про повітряні загрози. До офіційних джерел належать повідомлення ДСНС, Повітряних сил України та міські застосунки, які підтримуються державою або місцевою владою.
За його словами, злам приватного застосунку, яким користується велика кількість людей, може спричинити стрес і тимчасову паніку. Проте користувачі мають змогу перевірити інформацію через інші канали й переконатися, що повідомлення неправдиве. Саме тому в ситуації з «Повітряною тривогою» експерт вважає наслідки мінімальними: частина людей могла кілька хвилин відчувати стрес, доки не з’ясувала в новинах або з інших джерел, що загрози немає.
Небезпечнішим, за словами Якушева, може бути втручання в роботу офіційних джерел оповіщення. Особливо якщо зловмисники не просто надсилають неправдиві повідомлення, а блокують передавання інформації про реальну загрозу. Тоді, на його думку, ситуація стає зовсім іншою, адже людина не отримує попередження саме тоді, коли воно потрібне.
Експерт також нагадав про кібератаку на «Київстар» у грудні 2023 року, через яку частина систем оповіщення про повітряні загрози не працювала. За його словами, причиною стала залежність окремих систем від інтернет-з’єднання, яке забезпечував оператор мобільного зв’язку. Отже, страждали не лише абоненти «Київстару»: у деяких регіонах сигнал до сирени просто не доходив. На думку Якушева, цей приклад показує, що вразливість одного елемента інфраструктури може впливати на роботу інших систем, навіть якщо вони формально не пов’язані з атакованим сервісом.
Як перевірити фейкові повідомлення про небезпеку
Віталій Якушев зазначає, що встановити точний механізм злому застосунку «Повітряна тривога» без результатів технічного розслідування неможливо. Теоретично зловмисники могли отримати доступ безпосередньо до застосунку або зламати обліковий запис людини, яка ним адмініструвала.
Він радить користувачам не реагувати емоційно на будь-які повідомлення, які викликають сильний страх або інші інтенсивні переживання. За словами експерта, такі повідомлення можуть бути частиною психологічної атаки, яку використовують як шахраї, так і ворожі кібергрупи. Коли виникає сильна емоція, її варто притишити, адже під впливом почуттів людиною легше маніпулювати. Перед дією потрібно заспокоїтися, увімкнути логіку та критичне мислення і перевірити інформацію щонайменше ще у двох джерелах.
Експерт пояснює, що перевірка лише в одному додатковому каналі не завжди достатня, адже скомпрометованими можуть бути одразу кілька джерел інформації. Тому він радить порівнювати повідомлення з різних офіційних каналів.
Якщо людина отримала сповіщення про ядерну, хімічну чи іншу загрозу, їй варто перевірити інформацію в офіційних каналах ДСНС та Повітряних сил України. Також можна скористатися офіційним міським застосунком, наприклад «Київ Цифровий» для мешканців столиці. Якщо повідомлення підтверджується, потрібно діяти згідно з інструкціями служб. Водночас Якушев рекомендує заздалегідь підписатися на офіційні канали державних служб у кількох месенджерах, щоб у разі потреби не витрачати час на їх пошук.
Чому важливо контролювати емоції під час інформаційних атак
На думку Віталія Якушева, психологічний вплив є однією з головних цілей фейкових повідомлень. Зловмисники можуть використовувати страх, розгубленість або навіть надмірну радість, щоб змусити людину діяти необдумано.
Саме тому експерт радить не поширювати неперевірену інформацію, не переходити за сумнівними посиланнями та не відкривати файли, які надходять разом із тривожними повідомленнями. Він наголошує, що в разі загрози спочатку потрібно діяти за офіційними інструкціями, а вже потім, у безпечному місці, переживати емоції.
Підсумовуючи, експерт зазначив, що в разі неконтрольованих емоцій ворог може швидко скористатися ситуацією й завдати більшої шкоди як країні, так і окремим громадянам. Тому потрібно притишувати емоції, перевіряти інформацію і діяти відповідно до офіційних інструкцій.
Джерело: www.slovoidilo.ua